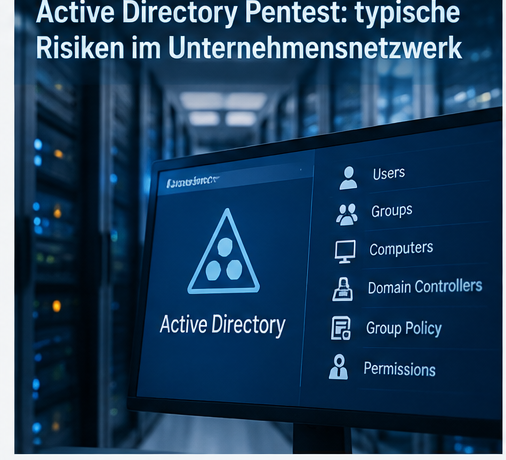
NTLM in Windows Server: Warum offene NTLM-Authentifizierung ein echtes Angriffsrisiko ist
NTLM ist in vielen Active-Directory-Umgebungen noch aktiv. Warum das Relay-, Pass-the-Hash- und Downgrade-Risiken schafft und wie Unternehmen die Angriffsfläche reduzieren.
Weiterlesen →